Цифровой суверенитет Армении
Подземные центры обработки данных и требования к локальному хранению данных
Читать материал полностью
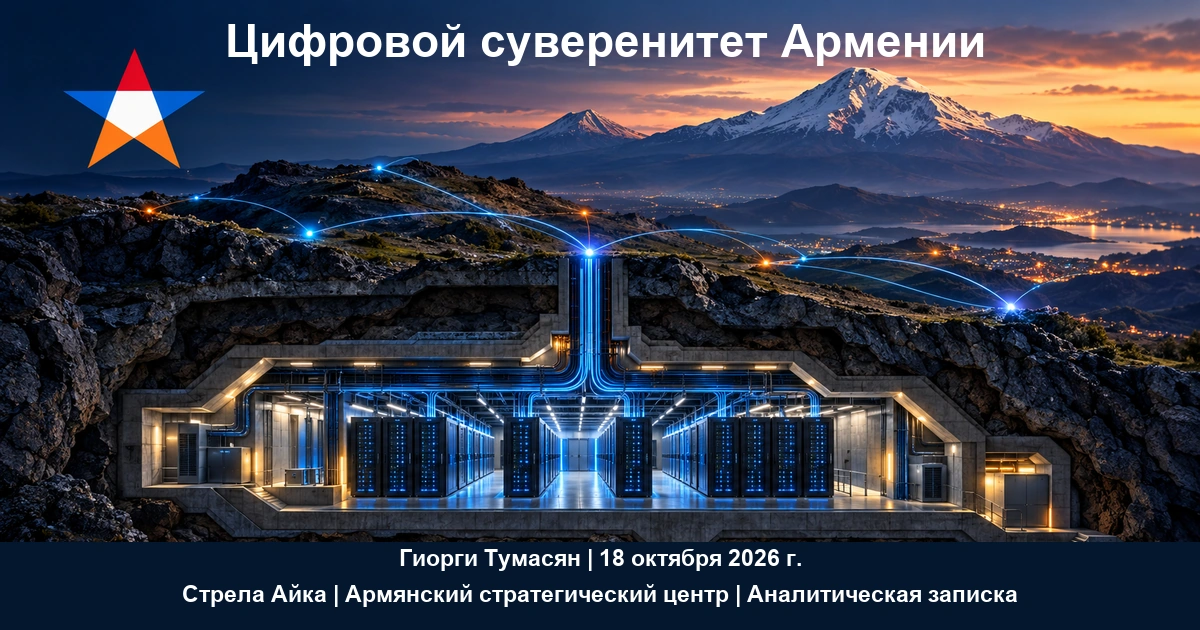
Армении следует создать сеть защищённых подземных центров обработки данных и обязать компании, предоставляющие жизненно важные услуги, хранить внутри страны пригодные для использования копии данных, необходимых для работы в Армении. Цель ясна: транспорт, платежи, здравоохранение и государственное управление должны сохранять работоспособность, когда инфраструктура за рубежом становится недоступной. Российско-украинская война и война в Персидском заливе 2026 года делают это неотложным приоритетом национальной безопасности.
Предупреждение, которое Армения уже получила
11 октября 2026 года пользователи в Ереване не могли заказать такси Yandex или проверить время прибытия общественного транспорта после атак беспилотников на российские центры обработки данных компании. Yandex подтвердил, что атаки с 8 по 11 октября остановили работу объектов в Сасове и Владимире и повредили часть инфраструктуры в Калуге. Руководитель Yandex в Армении незадолго до этого оценил местную аудиторию Yandex Go примерно в один миллион активных пользователей в месяц. Война за пределами Армении нарушила работу услуг, которыми пользуются внутри нашей страны.
Война в Персидском заливе 2026 года показала, как физические атаки могут вывести из строя крупных облачных провайдеров. В марте AWS сообщила о прямых ударах по двум объектам в Объединённых Арабских Эмиратах и повреждениях от удара беспилотника поблизости в Бахрейне.
В сентябре AWS заявила, что не может восстановить доступ к ресурсам, оставшимся недоступными в её регионе Бахрейна, или к данным, размещённым исключительно в одной зоне доступности в ОАЭ. Физическое разрушение привело к перебоям, продолжавшимся месяцами.
Украина также продемонстрировала ценность резервных возможностей восстановления за рубежом. В июле 2022 года Amazon сообщила, что AWS перенесла в облако 10 петабайт жизненно важных украинских данных, включая данные 27 министерств и 18 университетов. Армении следует сочетать защищённую внутреннюю инфраструктуру с зашифрованными резервными копиями в надёжных зарубежных юрисдикциях.
Заложить защиту в саму инфраструктуру
Подземные центры обработки данных — уже освоенная инженерная модель. Норвежская Green Mountain эксплуатирует объект Rennesøy в бывшем хранилище боеприпасов НАТО. Оператор указывает максимальную мощность ИТ-оборудования 25 мегаватт и три независимых источника электроснабжения. Этот пример показывает, что горные сооружения способны обеспечивать коммерческие вычисления в значительных масштабах.
Для Армении я предлагаю первоначальную сеть как минимум из двух географически разнесённых объектов с независимыми маршрутами электроснабжения и связи. Подземная защита должна прежде всего охватывать гражданские реестры, жизненно важные медицинские записи, платёжную инфраструктуру и платформы государственных услуг. Строительство в подходящем скальном массиве призвано защитить критически важное оборудование от взрывной волны и обломков. Геологические и стоимостные оценки должны определить подходящие места и необходимый уровень защиты каждого объекта.
Защита должна распространяться на вспомогательную инфраструктуру и доступ персонала. Сейсмостойкость, дренаж, противопожарную защиту, резервное питание, охлаждение и раздельные оптоволоконные маршруты следует оценивать в комплексе. Финансирование должно зависеть от независимой инженерной экспертизы и измеримых стандартов защиты.
Требовать локальных данных и способности работать внутри страны
Компании, обслуживающие Армению, должны иметь чёткие обязательства в отношении данных, от которых зависят жизненно важные услуги в стране. Сначала эти обязательства должны охватить финансы, телекоммуникации, здравоохранение, транспорт и крупные цифровые платформы, а затем расширяться с учётом общественной значимости и масштаба. Поставщики должны поддерживать актуальные копии необходимых данных внутри страны и доказывать, что определённый минимальный объём услуг сохранится при недоступности зарубежной инфраструктуры.
Локальная база данных должна сопровождаться программным обеспечением, вычислительными мощностями и санкционированным доступом, необходимыми для оказания услуги. Платформа такси может перестать работать, даже если имеет серверы в Армении, но зависит от недоступной зарубежной системы для аутентификации пользователей или распределения машин. Регулирование должно учитывать эту зависимость.
Регуляторам следует требовать практических испытаний: в ходе контролируемого учения отключать поставщика от зарубежной хостинговой инфраструктуры и проверять, какие услуги в Армении продолжают работать, как быстро они восстанавливаются и какой объём последних данных может быть утрачен. Допустимые пределы восстановления должны соответствовать вреду, который способен причинить сбой. Совместный внутренний хостинг поможет небольшим поставщикам выполнить требования без строительства собственных объектов.
У Армении уже есть основа для такого подхода. Закон о кибербезопасности, вступивший в силу в январе 2026 года, определяет 14 жизненно важных секторов и включает требования физической безопасности. Следующим шагом должны стать чёткие стандарты непрерывности работы внутри страны, подкреплённые поэтапным внедрением, независимыми аудитами и реально исполнимыми гарантиями защиты частной жизни.
В Армянском стратегическом центре «Стрела Айка» мы считаем, что цифровой суверенитет должен измеряться способностью страны сохранять работоспособность во время кризиса. Защищённые центры обработки данных, пригодные для использования данные внутри Армении и проверенные механизмы восстановления должны стать частью нашей политики национальной безопасности. Жизненно важные услуги, которыми пользуются в Армении, должны иметь убедительный план сохранения работоспособности в Армении.